Compounder
Ge revisorn åtkomst utan att öppna hela ekonomin
Inför varje bokslut uppstår samma fråga: hur får revisorn det den behöver, utan att få allt annat på köpet? Lösningen blir ofta ett delat konto eller en mapp med exporter. Båda skapar problem som märks först efteråt.
De två vanliga genvägarna har var sin svaghet. Ett delat konto ger full åtkomst till allt kontot kan se, och aktivitetsloggen visar inte vem som faktiskt gjorde vad. En mapp med exporter är en ögonblicksbild som åldras, saknar sammanhang och ligger kvar långt efter att uppdraget är avslutat.
Vad åtkomsten faktiskt behöver vara
En genomtänkt revisorsåtkomst avgränsas i fyra dimensioner samtidigt, inte bara en.
- Omfattning: vilka bolag i koncernen uppdraget gäller — sällan alla.
- Period: vilket räkenskapsår som ska granskas, inte hela historiken.
- Rättighet: läsa, inte ändra. Ingenting ska kunna skrivas tillbaka.
- Tid: åtkomsten upphör av sig själv när uppdraget är slut.
Den sista punkten är den som oftast saknas. Behörigheter som måste plockas bort manuellt plockas sällan bort i tid, eftersom ingen har det som sin uppgift när granskningen väl är avslutad.
Spårbarhet åt båda håll
En egen inloggning för revisorn är inte bara en säkerhetsfråga — den ligger också i revisorns intresse. Med en personlig åtkomst går det att visa exakt vilket underlag som granskades och när. Med ett delat konto går det inte.
När AI-verktyg är med i bilden
Kopplar revisorn ett eget AI-verktyg till materialet blir avgränsningen än viktigare. Behörigheten måste gälla även för verktyget, annars blir den en rekommendation snarare än en gräns.
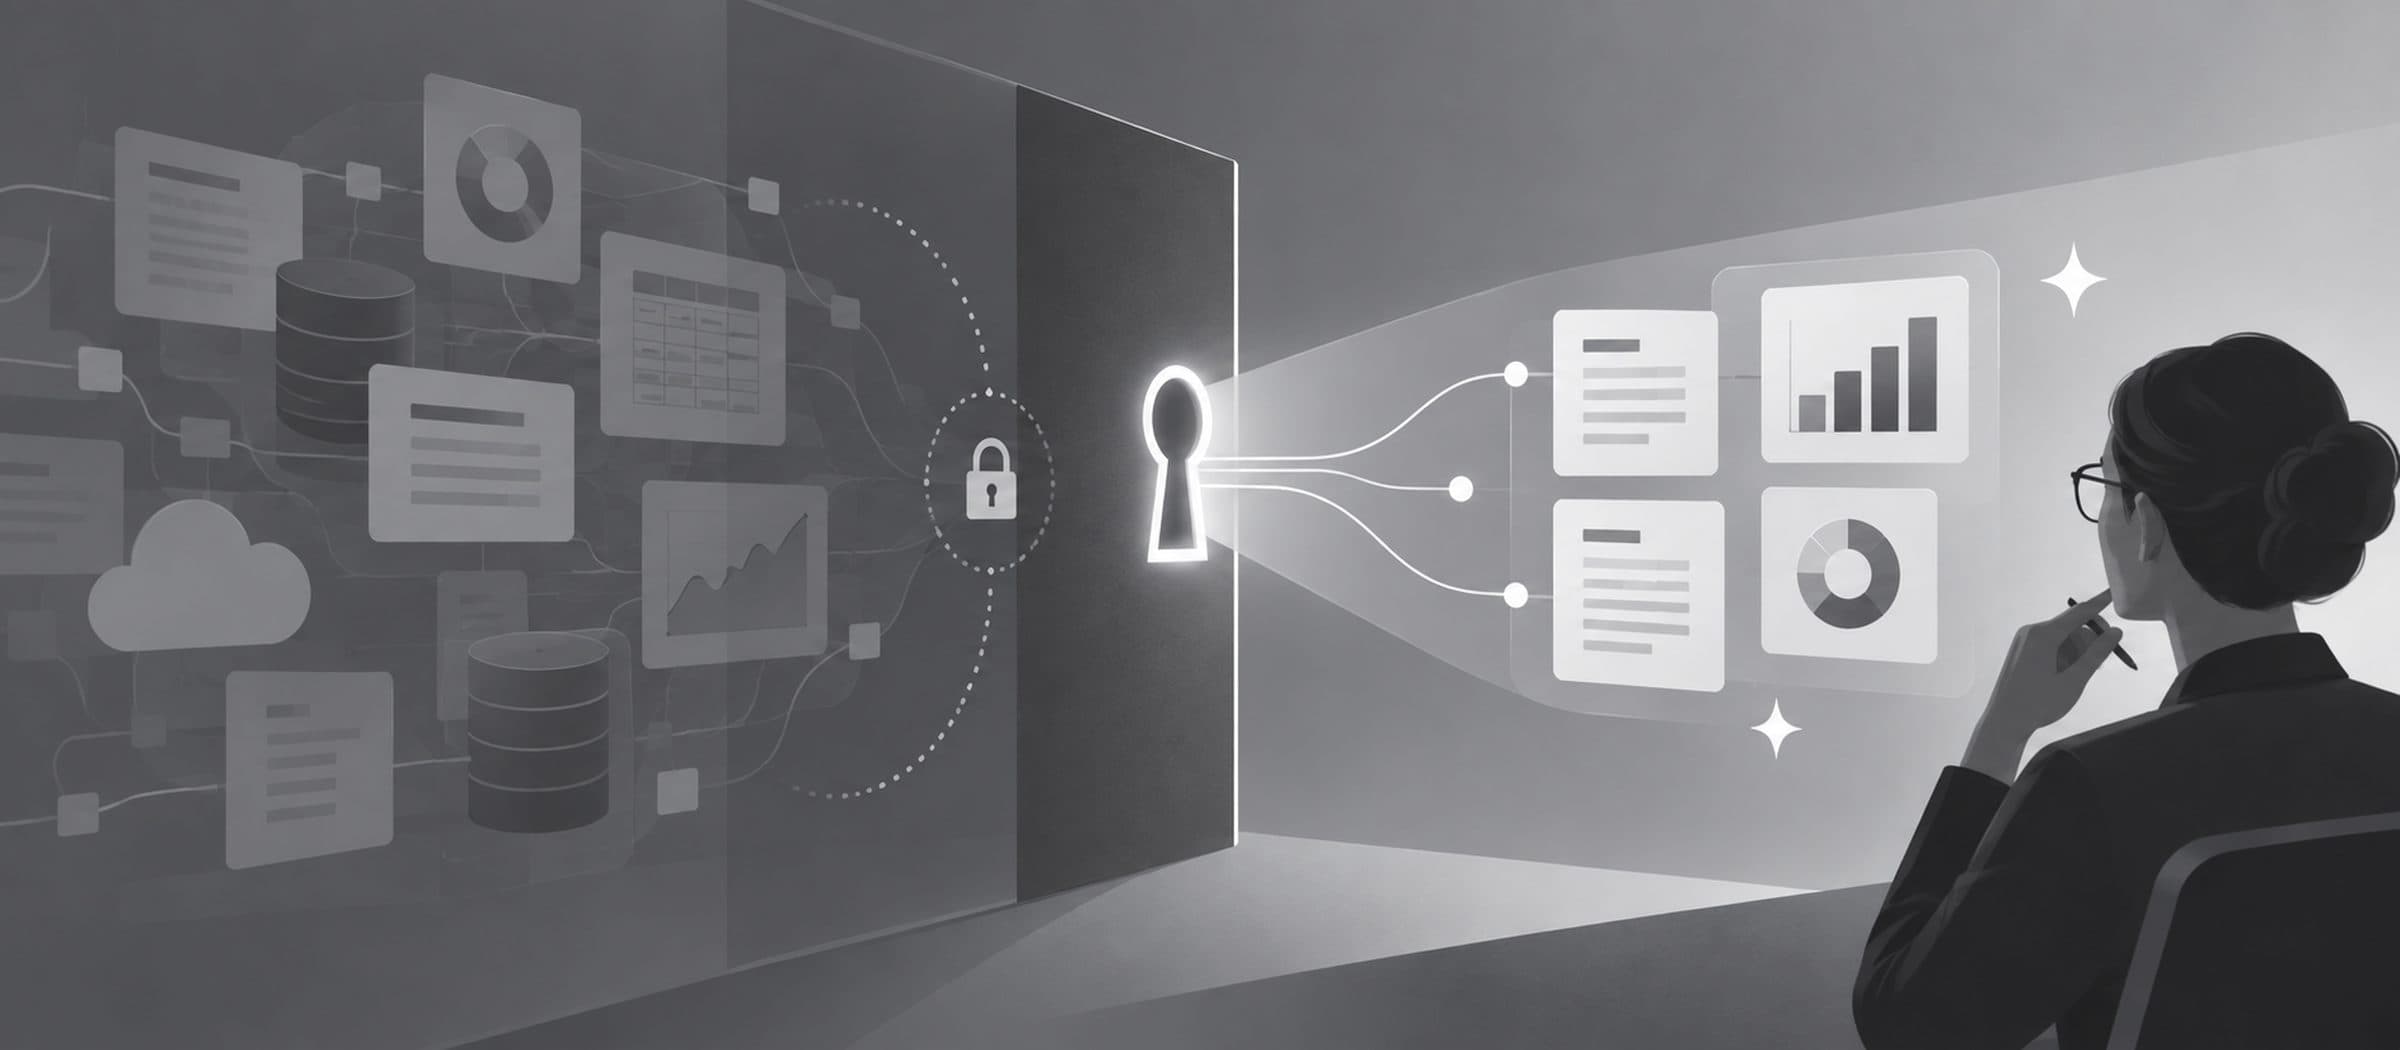
I Compounder sätts behörigheten en gång och följer med oavsett hur frågan ställs — i plattformen eller genom ett AI-verktyg. En fråga om ett bolag utanför behörigheten får inget svar, inte ens en delsumma.
Att komma igång
Börja med att inventera vilka externa parter som har åtkomst i dag och på vilken grund. Erfarenheten är att listan är längre än väntat, och att en del av åtkomsterna hör till uppdrag som avslutades för flera år sedan.